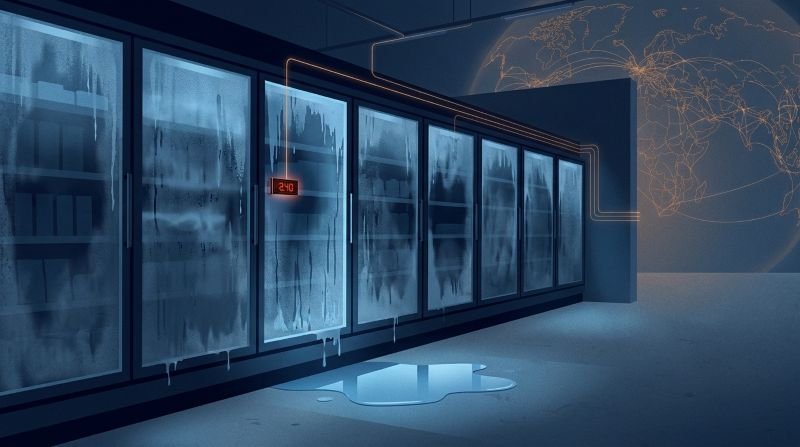
Mats Olsson, gerente de un supermercado sueco, contó a la televisión pública SVT que el lunes 2 de noviembre llegó a trabajar y se encontró un charco de agua en el suelo y los congeladores ajustados a 55 grados. Nadie había forzado una puerta ni cortado la luz. Alguien, desde algún lugar de internet, había cambiado un número en una pantalla de configuración.
Esa misma noche le pasó algo parecido a varias decenas de tiendas en Bélgica, Suecia, Estonia, Irlanda y otros países europeos. Tres semanas antes, en la madrugada del 11 al 12 de octubre, le había ocurrido a casi 700 comercios franceses. Y el 2 de noviembre, además, tres almacenes de plasma del Établissement français du sang (EFS), el servicio francés de sangre, vieron cómo alguien tocaba los parámetros de sus cámaras frigoríficas.
Este artículo intenta ordenar lo que se sabe, lo que no, y qué tiene que ver con esto un blog de observabilidad. Tiene bastante.
Qué ha pasado, en cuatro fechas
Agosto. Congeladores de varios economatos de bases militares estadounidenses fallaron y se echó a perder comida. El Pentágono solo empezó a considerarlo un posible ciberataque después de lo ocurrido en Francia, así que de momento es una sospecha, no un hecho confirmado.
11-12 de octubre. Los controladores de refrigeración de hasta 700 comercios franceses (Intermarché, Carrefour, Coopérative U, E.Leclerc, entre otros) se pusieron en modo desescarche durante la noche. Algunas cámaras llegaron a 50 °C y permanecieron así unas seis horas; hubo daños en equipos y conatos de incendio. El CERT-FR, el equipo de respuesta a incidentes de la agencia francesa de ciberseguridad (ANSSI), publicó una alerta el 12 de octubre y la amplió el 13.
2 de noviembre. Segunda oleada en al menos ocho países. Unas 40 tiendas Delhaize en Bélgica, 15 Carrefour belgas, 13 SuperValu en Irlanda, seis tiendas Coop en Suecia, y en los Países Bajos al menos 17 negocios, sobre todo carnicerías y comercios pequeños. Ese mismo día, tres centros del banco de sangre francés.
5 y 9 de noviembre. La agencia de ciberseguridad estadounidense (CISA), el FBI y otras agencias federales publicaron una advertencia para endurecer los sistemas de refrigeración industrial. Cuatro días después, Francia atribuyó oficialmente los ataques a Shahid Kaveh, una unidad ofensiva afiliada a la Guardia Revolucionaria iraní, citando el uso del farsi y direcciones IP vinculadas a Irán. Teherán lo niega, y el centro de ciberseguridad belga había dicho días antes que quizá nunca se determine quién fue. Conviene tomarlo como una atribución del Gobierno francés, no como un hecho cerrado.
(Por cierto, hablo de «atacantes» y no de «hackers» a propósito: la palabra hacker describe a alguien con mucha destreza técnica, y aquí, como se verá, no hizo falta demasiada.)
Cómo entraron: una pantalla de configuración abierta al mundo
La primera idea que viene a la cabeza, la de alguien «rompiendo» un sistema muy protegido, no encaja con lo que se ha publicado. Lo que se ha descrito se parece más a encontrar una puerta abierta.
Un supermercado no regula el frío con un termostato casero. Cada cámara y cada mueble frigorífico tienen un controlador, un pequeño ordenador que mantiene la temperatura, decide cuándo hacer el desescarche (calentar un rato el evaporador para fundir el hielo, lo mismo que haces cuando descongelas el congelador de casa) y genera las alarmas. Para que el técnico del proveedor no tenga que desplazarse, esos controladores suelen tener una interfaz web accesible desde internet. Ahí está el problema. Y de ahí también el efecto: si el desescarche se alarga o se repite sin parar, la cámara no se limita a dejar de enfriar, sino que se calienta de forma activa, porque la resistencia sigue encendida.
Hay buscadores, como Shodan o Censys, que no indexan páginas sino dispositivos: devuelven todos los equipos de un modelo concreto que responden a internet. El equipo de investigación de Claroty, una empresa de seguridad industrial, usó Censys y encontró 2.765 controladores Danfoss AK-SM 800A accesibles desde internet. Este es un dato de su análisis publicado este verano, antes de los ataques.
Las autoridades y los fabricantes han señalado varias piezas:
- Los equipos afectados eran en su mayoría modelos antiguos que Danfoss ya no actualiza: el AK-SM 800, sin soporte desde mayo de 2021, y el AK-SC 355, descatalogado en 2016. También hubo AK-SM 800A actuales funcionando con firmware (el programa interno del equipo) desactualizado. El CERT-FR añadió después sistemas de Copeland y Dixell, así que no es un solo fabricante.
- En los Países Bajos, un portavoz de Danfoss afirmó que los sistemas afectados no estaban en una red segura y conservaban las contraseñas de fábrica.
- Claroty había publicado en 2025 tres vulnerabilidades de esos controladores. La más curiosa es un acceso oculto, el «código del día»: un inicio de sesión de administrador que se calcula a partir de la fecha del propio equipo. Es como una llave maestra de hotel que cambia cada día, pero cuya fórmula puede calcular cualquiera que la conozca. Otra permite ejecutar comandos a través del campo de configuración del correo de alertas.
Una precisión importante: ninguna fuente oficial ha confirmado todavía qué fallo concreto se explotó. La Cloud Security Alliance lo dice expresamente, y la propia alerta del CERT-FR no ofrece indicadores técnicos para que los operadores comprueben si están comprometidos. La información pública es más escasa de lo que se desearía, y de ahí la sensación de opacidad que rodea el asunto.
Un tercer elemento es quién gestiona esos equipos. En muchas tiendas el frío lo instala, monitoriza y administra a distancia una empresa especializada. Eso deja el sistema fuera del programa de seguridad del supermercado e incluso, en la práctica, fuera de su inventario de activos. En Suecia, ICA explicó que las tiendas afectadas usaban un sistema de control externo conectado a una red distinta de la central de la cadena, y que sus sistemas internos no se vieron afectados. En el caso del banco de sangre, según se ha informado, el incidente se originó en las redes de un proveedor externo que le suministra el frío, no en las del propio EFS.
La pregunta de fondo: ¿quién avisó?
Aquí el asunto se vuelve de observabilidad. Hay dos historias muy distintas.
En los supermercados, en muchos casos nadie se enteró hasta que se abrió la tienda. Algunas cámaras se mantuvieron a unos 50 °C durante unas seis horas, y en Suecia la tienda de ICA atacada hacia las dos de la madrugada no lo notó hasta horas después. Las explicaciones que circulan sobre el motivo varían, y conviene distinguirlas:
- Durante el desescarche es normal que la temperatura suba, así que el propio controlador suspende la alarma de temperatura. Según se ha informado (lo recoge un análisis publicado en The Conversation), los atacantes alargaron el desescarche de aproximadamente una hora a ocho, de modo que la alarma retrasó su aviso mientras el frío desaparecía.
- Otras informaciones, procedentes de las primeras investigaciones francesas, hablan de que se desactivaron los sistemas de alarma antes de tocar los termostatos.
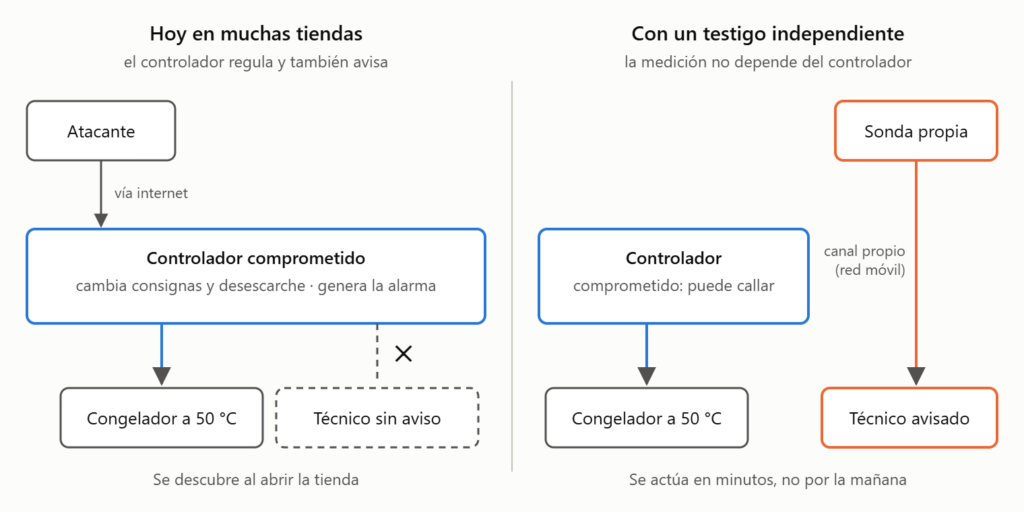
- La Cloud Security Alliance apunta el problema de fondo, que no depende de cuál de las dos versiones sea cierta: en una tienda típica, el controlador que regula la temperatura es también el que genera la alarma. Si el atacante manda en el controlador, puede silenciarla o dejar que nunca salte.
Confiar en que un controlador comprometido avise de que está comprometido es como preguntarle al sospechoso si ha sido él.
Los bancos de sangre fueron la otra historia. El Ministerio de Sanidad francés comunicó que los sistemas de vigilancia y alarma del EFS identificaron rápidamente las anomalías, que se pudo intervenir y que no se alteró ninguna muestra ni producto sanguíneo, sin consecuencias sanitarias. La prensa ha publicado que el plasma, conservado a unos –30 °C, pasó a programarse a +110 °C; el comunicado del EFS habla de umbrales de temperatura y de desescarche elevados «a niveles muy altos». Después, la dirección del EFS blindó sus redes y reforzó la monitorización de toda su infraestructura de frío.
Falta un dato, y es el más interesante: nadie ha explicado públicamente si esa alarma era independiente del controlador atacado. La Cloud Security Alliance lo señala como pregunta abierta. Tampoco los casos de Musgrave en Irlanda (su monitorización detectó el problema y retiró el stock) o de Estonia (una congeladora subió solo 2-3 °C y se arregló en unos diez minutos) detallan cómo se detectó. Se sabe que una detección temprana limitó los daños. No se sabe con qué sistema se hizo.
Cómo está la monitorización del IoT y la tecnología operacional
Dos siglas, para que nadie se pierda. IoT (internet de las cosas) son los dispositivos conectados de todo tipo. OT (tecnología operacional) es la que controla procesos físicos: frío, válvulas, motores, compuertas. La diferencia con la informática de oficina es que aquí un fallo no pierde un correo sino una cadena de frío, y que estos equipos están diseñados para durar décadas, no para actualizarse cada mes.
El panorama general no es alentador. Según el informe 2026 de Palo Alto Networks sobre infraestructuras críticas, basado en una encuesta a más de 1.600 responsables de seguridad en 11 países, el 68 % de las organizaciones no tiene visibilidad completa y en tiempo real de los activos conectados a sus redes OT, y los equipos heredados que no se pueden parchear son el mayor riesgo para el 42 %. Es una encuesta de un fabricante y hay que leerla como tal, pero el orden de magnitud coincide con lo que se ve en el campo: no se monitoriza lo que no se sabe que existe.
A esto se suma una dificultad técnica. Muchos equipos industriales antiguos no soportan los escaneos activos con los que en TI se descubren dispositivos, y por eso en OT se usa monitorización pasiva: se observa el tráfico de red sin enviarle nada a los equipos.
Por último, la regulación empieza a moverse. Desde el 11 de septiembre de 2026, el Reglamento europeo de Ciberresiliencia (CRA) obliga a los fabricantes de productos conectados a notificar las vulnerabilidades que se estén explotando activamente y los incidentes graves (con un primer aviso en 24 horas). El resto de sus obligaciones, incluidos los requisitos de seguridad de producto, se aplican a partir del 11 de diciembre de 2027. Es la responsabilidad del fabricante; la del operador, que decide qué conecta y cómo, sigue siendo suya.
Qué se puede hacer (y qué recomiendan las autoridades)
Lo que sigue se apoya en las recomendaciones del CERT-FR, de CISA y de la Cloud Security Alliance, y se puede aplicar a cualquier OT, no solo a frigoríficos.
Saber qué hay conectado, incluido lo que lleva otro. Inventario de todos los controladores, también los que gestiona un tercero. Pregunta por escrito a cada proveedor qué equipos alcanza a distancia y cómo.
Sacarlos de internet. El CERT-FR y los propios fabricantes indican que las interfaces de gestión no deben estar expuestas directamente. El acceso remoto, solo por una VPN o una red protegida (aunque CISA recuerda que una VPN es tan segura como los equipos que se conectan a través de ella), con cuentas nominales y accesos limitados a la ventana de mantenimiento. Un detalle práctico del CERT-FR: revisa las condiciones del seguro antes de cortar el envío de datos al contratista.
Actualizar o sustituir. Firmware al día, contraseñas de fábrica fuera y, en Danfoss, nivel de seguridad en «Estricto». Para los equipos sin soporte no hay parche: el CERT-FR advierte de que un reinicio de fábrica no basta y de que, si estaban expuestos, hay que darlos por comprometidos.
Tratar la configuración como telemetría. Hay que comparar periódicamente horarios de desescarche, consignas (la temperatura objetivo), umbrales de alarma y cuentas de usuario con una línea base, es decir, con el estado que se sabe que es el correcto. Un desescarche de ocho horas es un dato, aunque no sea una métrica de temperatura.
Poner un testigo independiente. Sondas de temperatura con su propio canal de comunicación (por ejemplo una red móvil de baja potencia) y su propia plataforma, que avisen al técnico de guardia aunque el controlador calle o mienta. La idea que lo resume es que la medición de seguridad no debe compartir el mismo dominio de confianza que el sistema que vigila. Un matiz honesto: una sonda conectada es, a su vez, otro dispositivo IoT que hay que proteger.
Tener un plan para lo físico. Un procedimiento para que el personal de la tienda pueda detener un desescarche malicioso desde el propio equipo, sin pasar por la interfaz comprometida. En Suecia, un gerente informó de que los ajustes a +50 °C no se podían modificar localmente.
Ponerlo en el contrato. Método de acceso remoto, gestión de credenciales, actualizaciones, sustitución de equipos fuera de soporte y notificación de incidentes.
Resumiendo
Los ataques no necesitaron inteligencia artificial ni técnicas nuevas. El director del Centro Nacional de Ciberseguridad británico (NCSC), Richard Horne, lo describió como el principio de algo mayor: la IA no inventa ataques, pero facilita encontrar y explotar a gran escala vulnerabilidades antiguas que se han tolerado demasiado tiempo. Sus servicios estiman que para 2028 es muy probable que los atacantes usen capacidades de IA contra tecnología heredada de infraestructuras críticas.
Para quien monitoriza, la lección es incómoda y simple: lo que más daño hizo no fue lo sofisticado sino lo olvidado, un equipo de 2016 o de 2021, con una pantalla de administración abierta, que nadie tenía en su inventario y que se vigilaba a sí mismo.
Fuentes
- Claroty Team82, «Freeze the Controller, Defrost the Food»: https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
- Cloud Security Alliance, «When Fridges Fail Together: Correlated OT Risk in Supermarket Refrigeration»: https://labs.cloudsecurityalliance.org/research/csa-research-note-refrigeration-ot-correlated-risk-20261103/
- The Hacker News, «New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe»: https://thehackernews.com/2026/11/second-wave-of-cyberattacks-hits.html
- Redacción Médica, «Un ciberataque altera a 110 grados las neveras del banco de sangre francés»: https://www.redaccionmedica.com/politica/internacional/20261104/un-ciberataque-altera-grados-las-neveras-del-banco-de-sangre-frances/364275_0.html